ENEY.CLOUD 데이터바우처 · 클라우드바우처 · 스마트서비스 · 모두의 창업 바우처 공급사업자 선정GS인증 기사 보기 →
모니터링 > 보안에서 IPS와 Web Firewall 이벤트를 확인합니다. 선택한 자원과 서비스에 해당하는 로그를 기준으로 조사합니다.
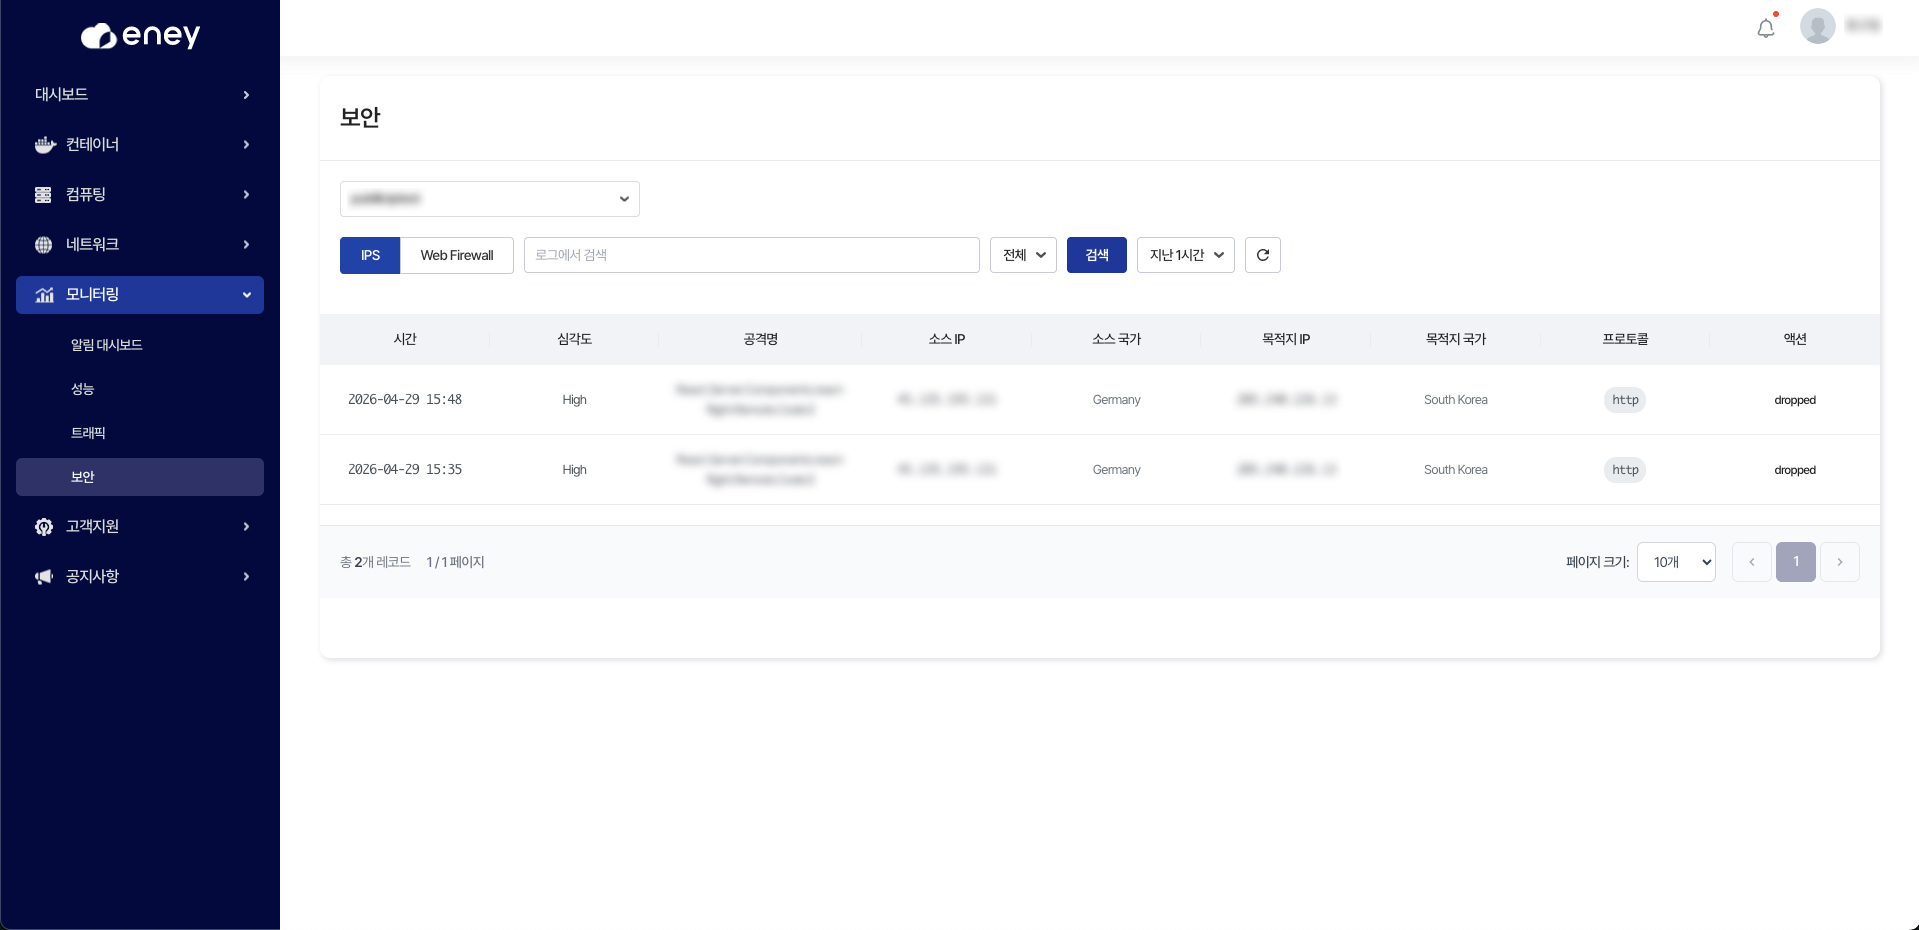
IPS는 네트워크 침입 시도와 관련된 이벤트를, Web Firewall은 웹 요청의 공격 패턴과 관련된 이벤트를 살펴보는 경로입니다. 탐지 기록과 실제 침해 성공 여부는 구분해야 합니다.
액션이 dropped이면 해당 트래픽이 차단된 기록으로 해석합니다. 단일 차단 기록만으로 서비스 전체가 안전하다고 결론 내리지 않습니다. 반복되는 공격, 대상 서비스의 버전·패치와 앱 로그를 함께 점검합니다.
로그가 없으면 대상·기간·필터와 적용 서비스 범위를 확인합니다. 비어 있는 화면만으로 공격이 없었다고 판단하지 않습니다.