ENEY.CLOUD 데이터바우처 · 클라우드바우처 · 스마트서비스 · 모두의 창업 바우처 공급사업자 선정GS인증 기사 보기 →
방화벽 정책은 서비스가 통신할 수 있는 범위를 관리합니다. 네트워크 > 방화벽 정책에서 정책과 연결 자원을 확인합니다.
정책은 여러 규칙을 관리하는 단위입니다. 정책 자체를 변경하는 작업과 정책 안의 규칙을 추가·삭제하는 작업을 구분하세요.
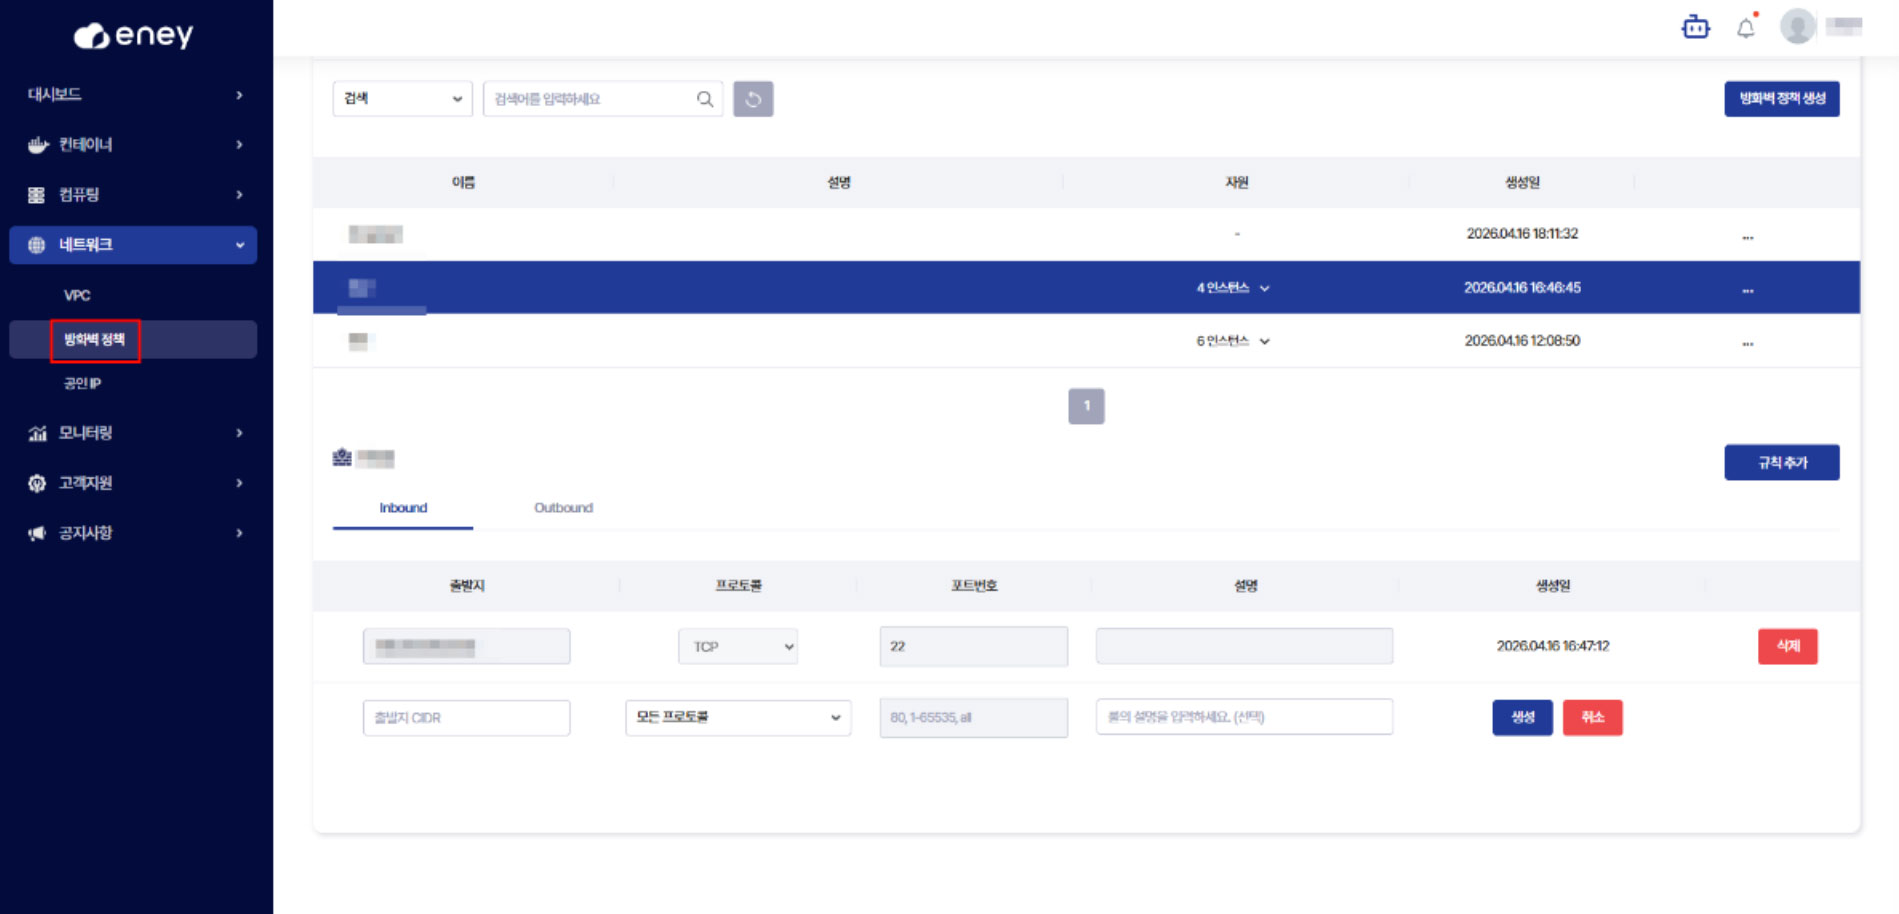
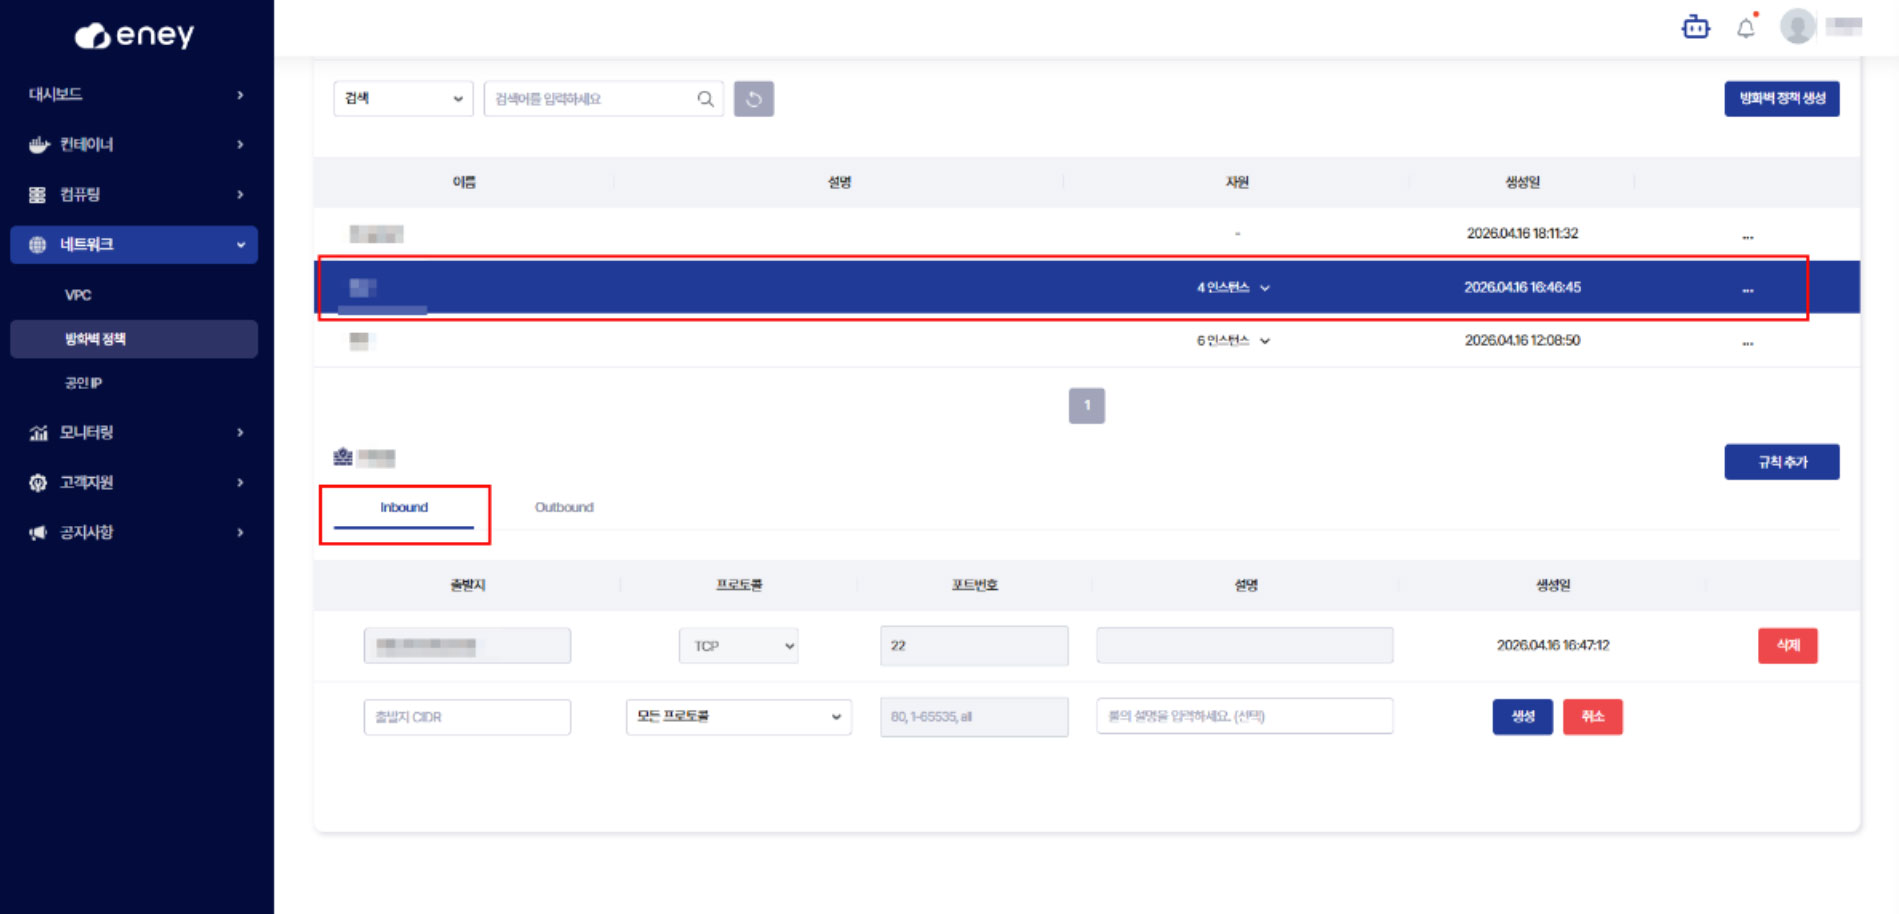
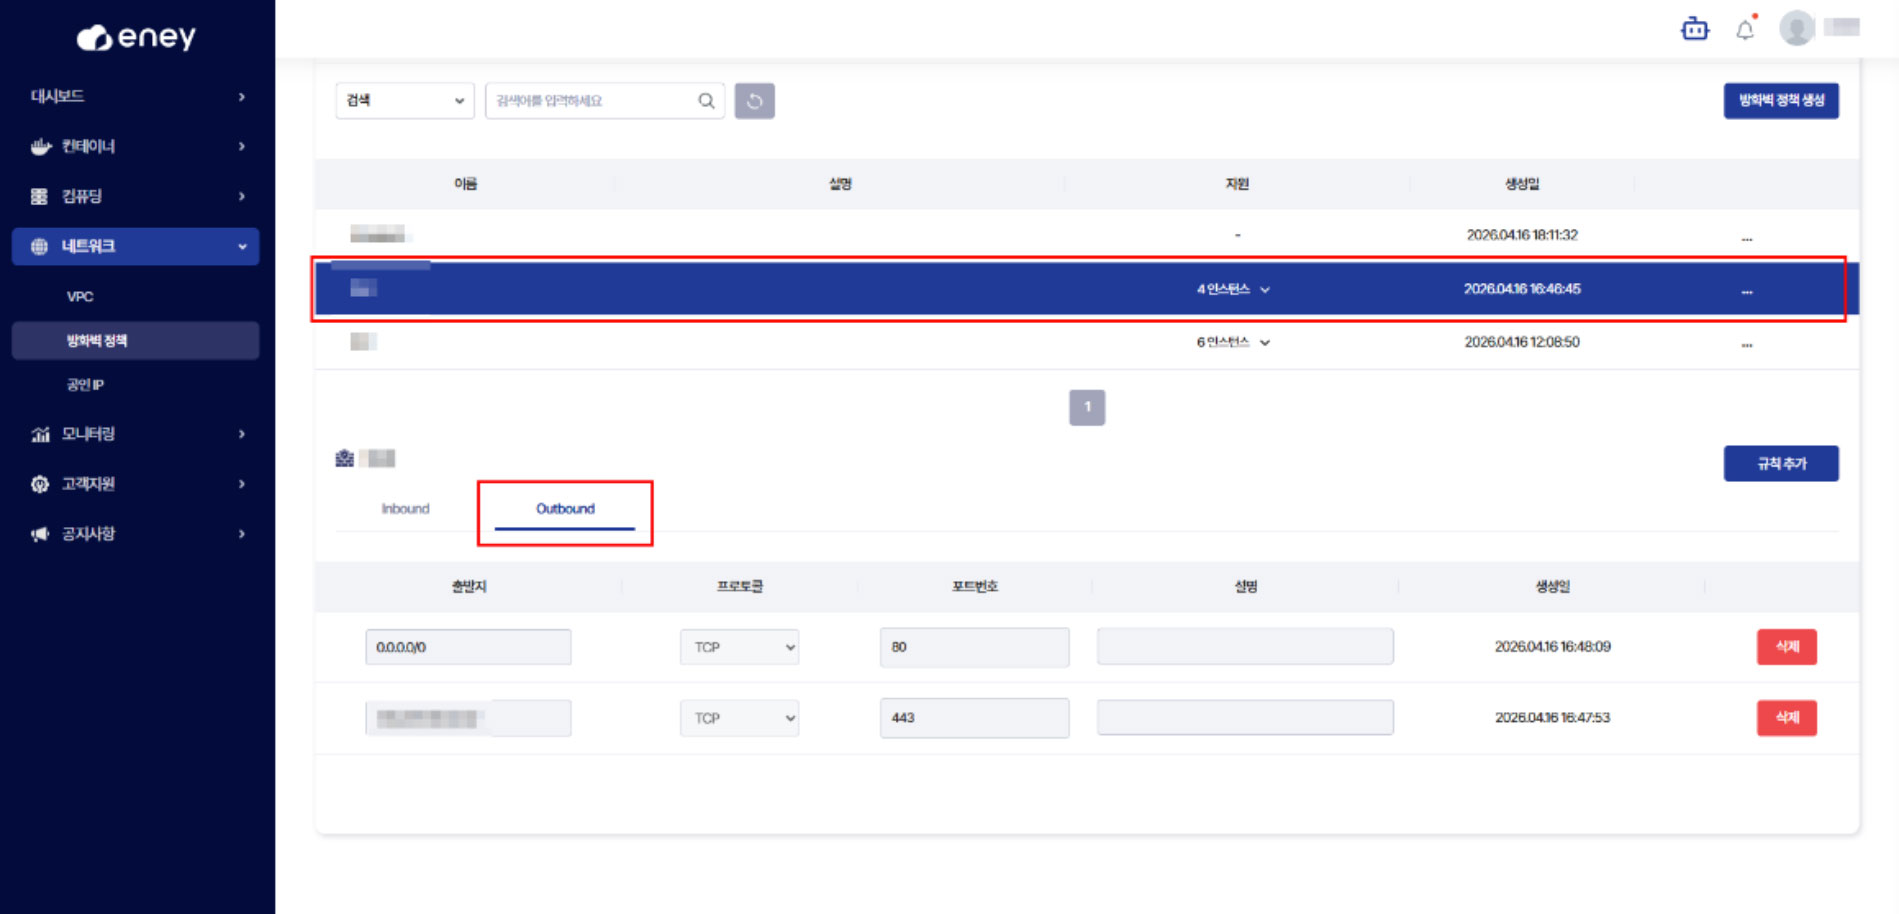
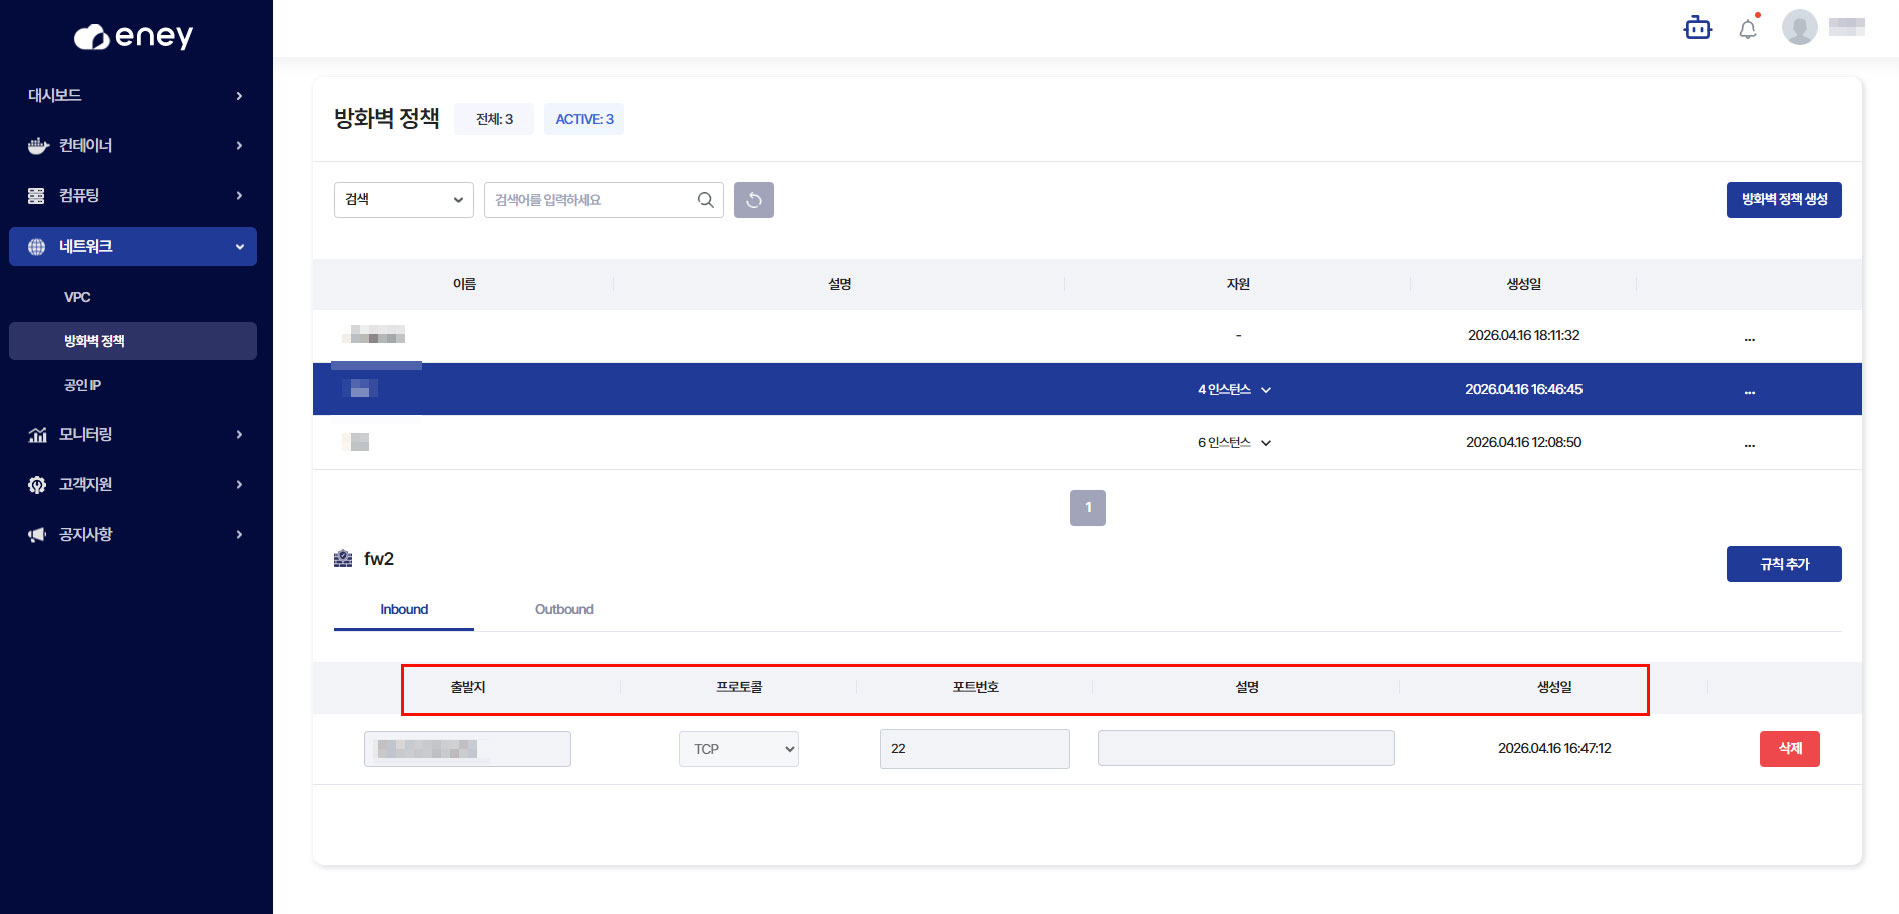
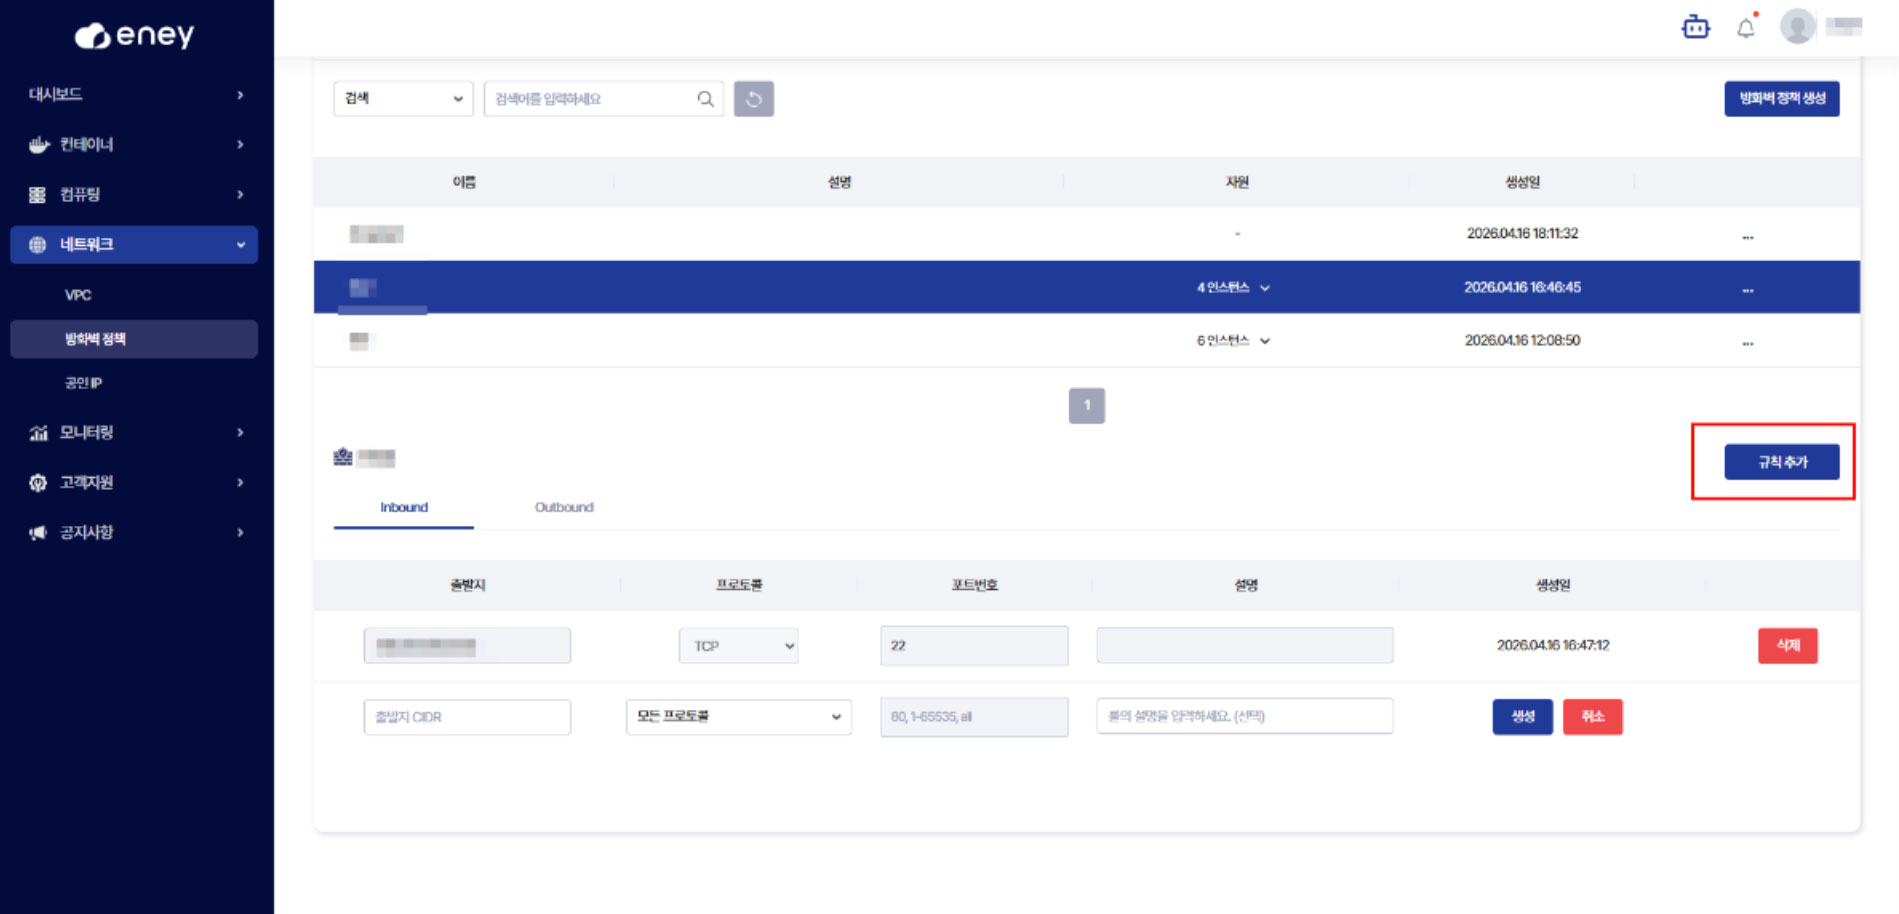
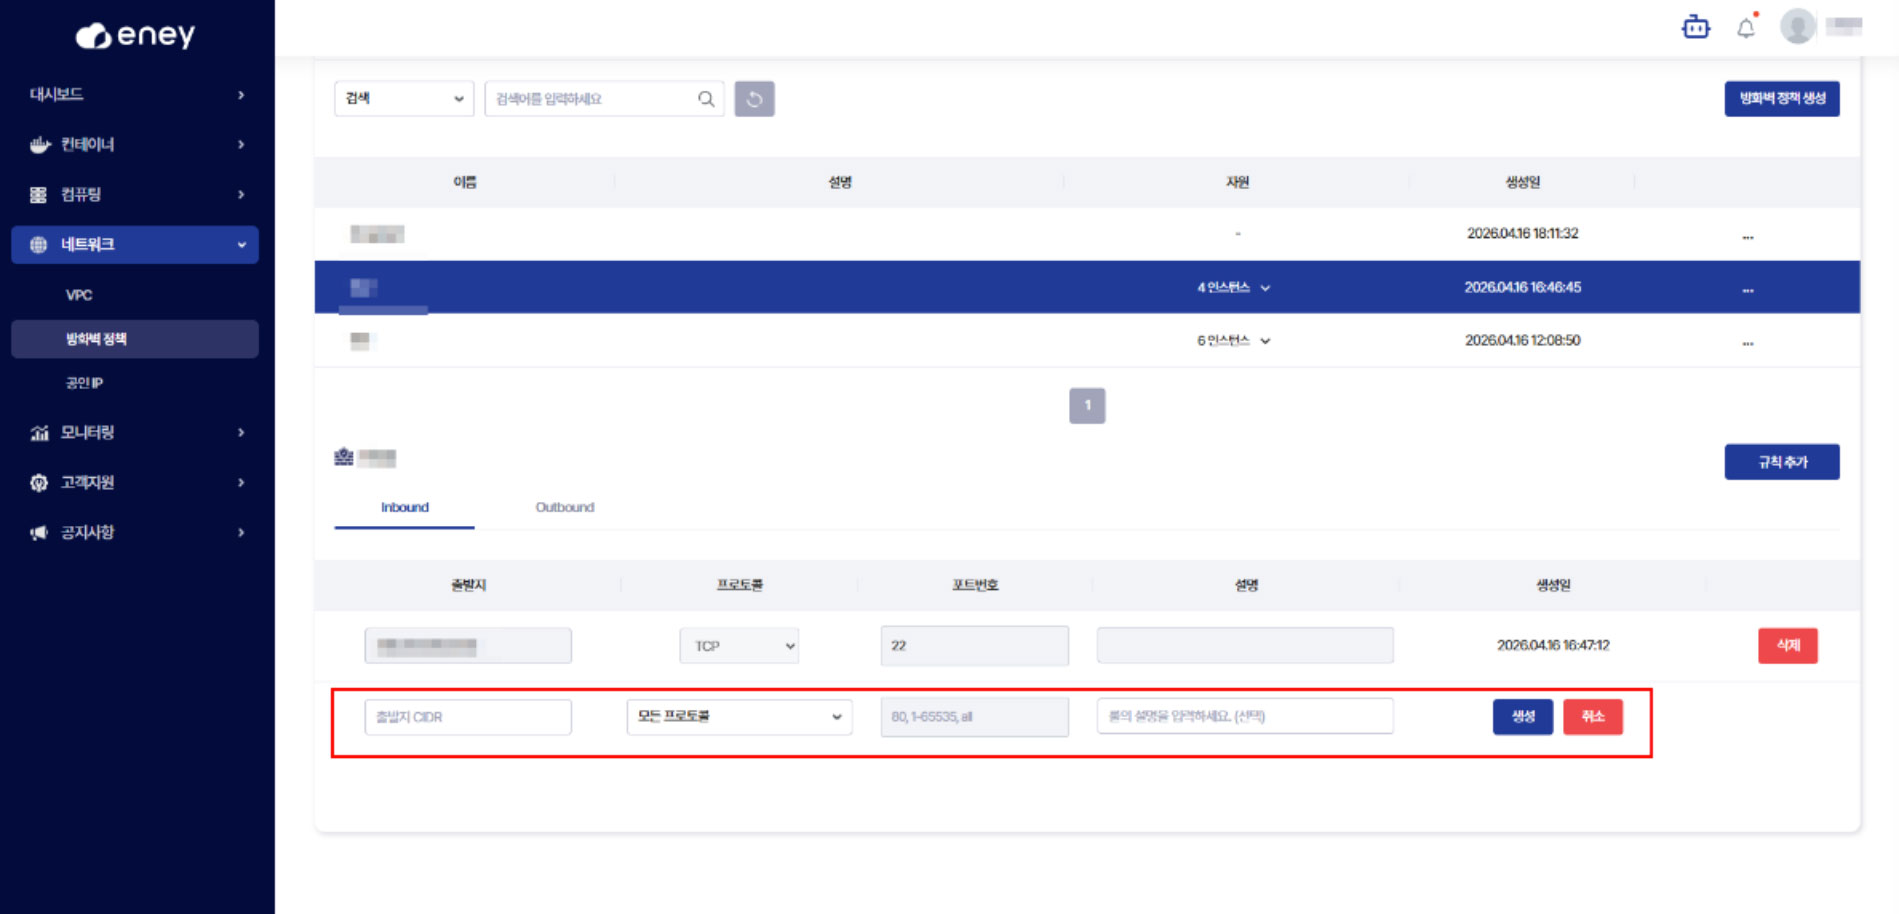
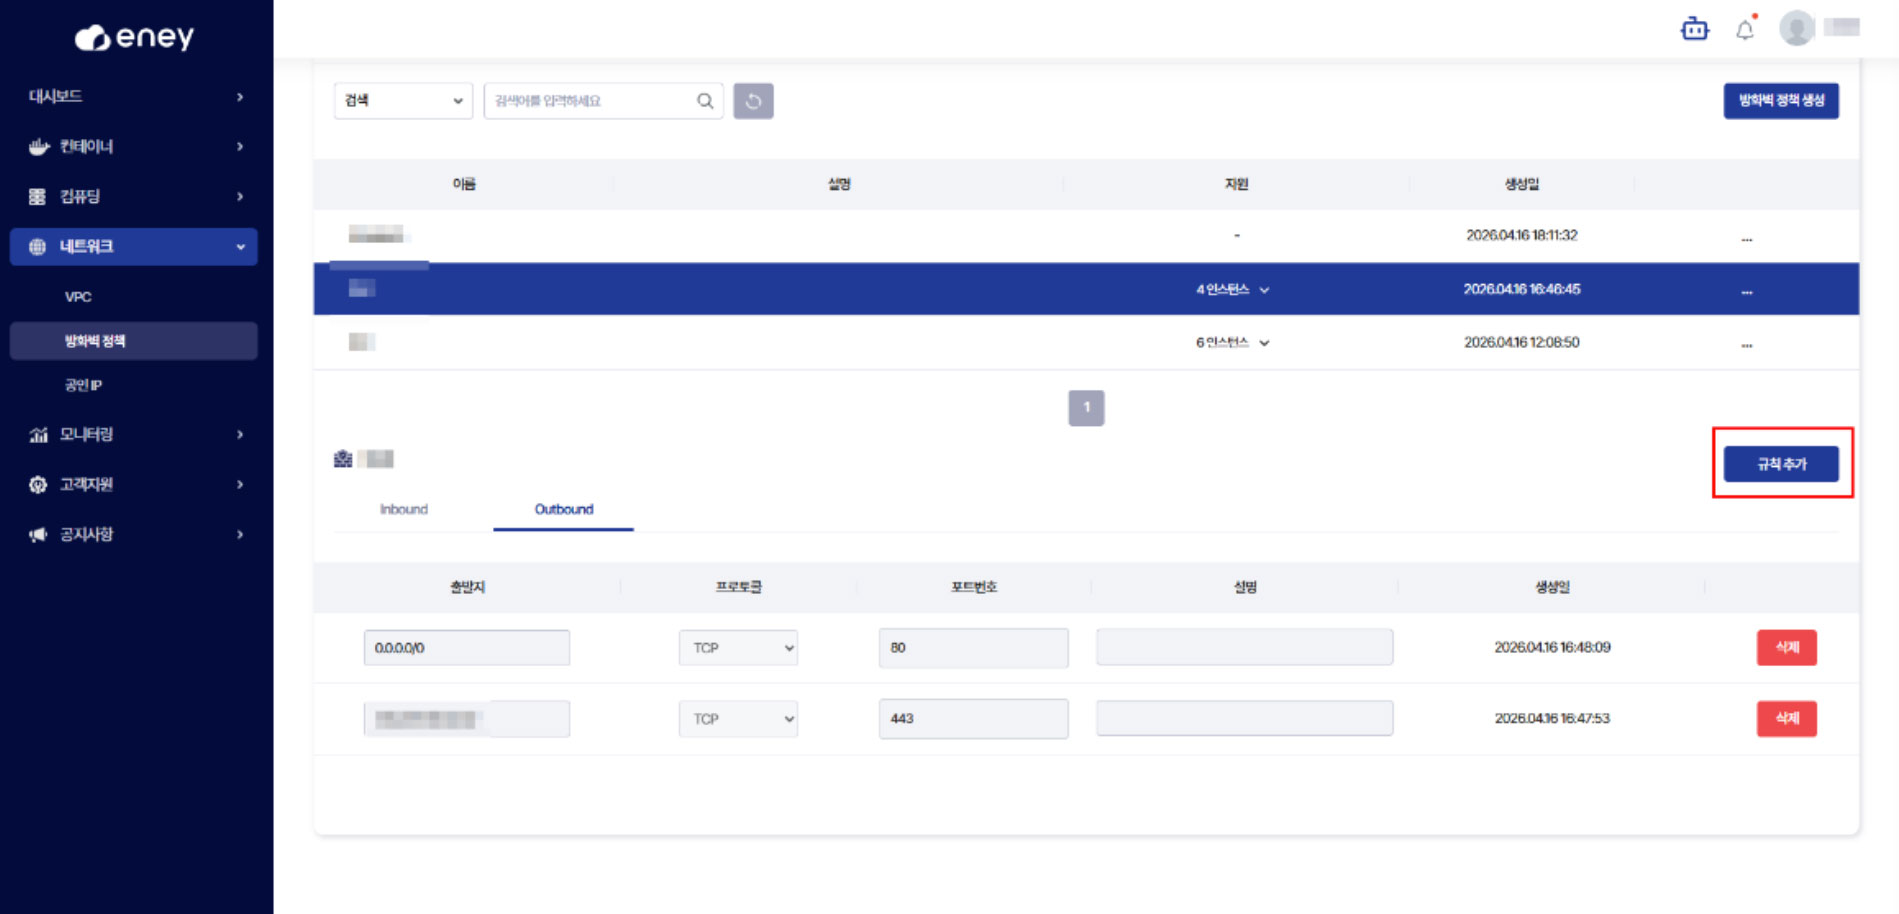
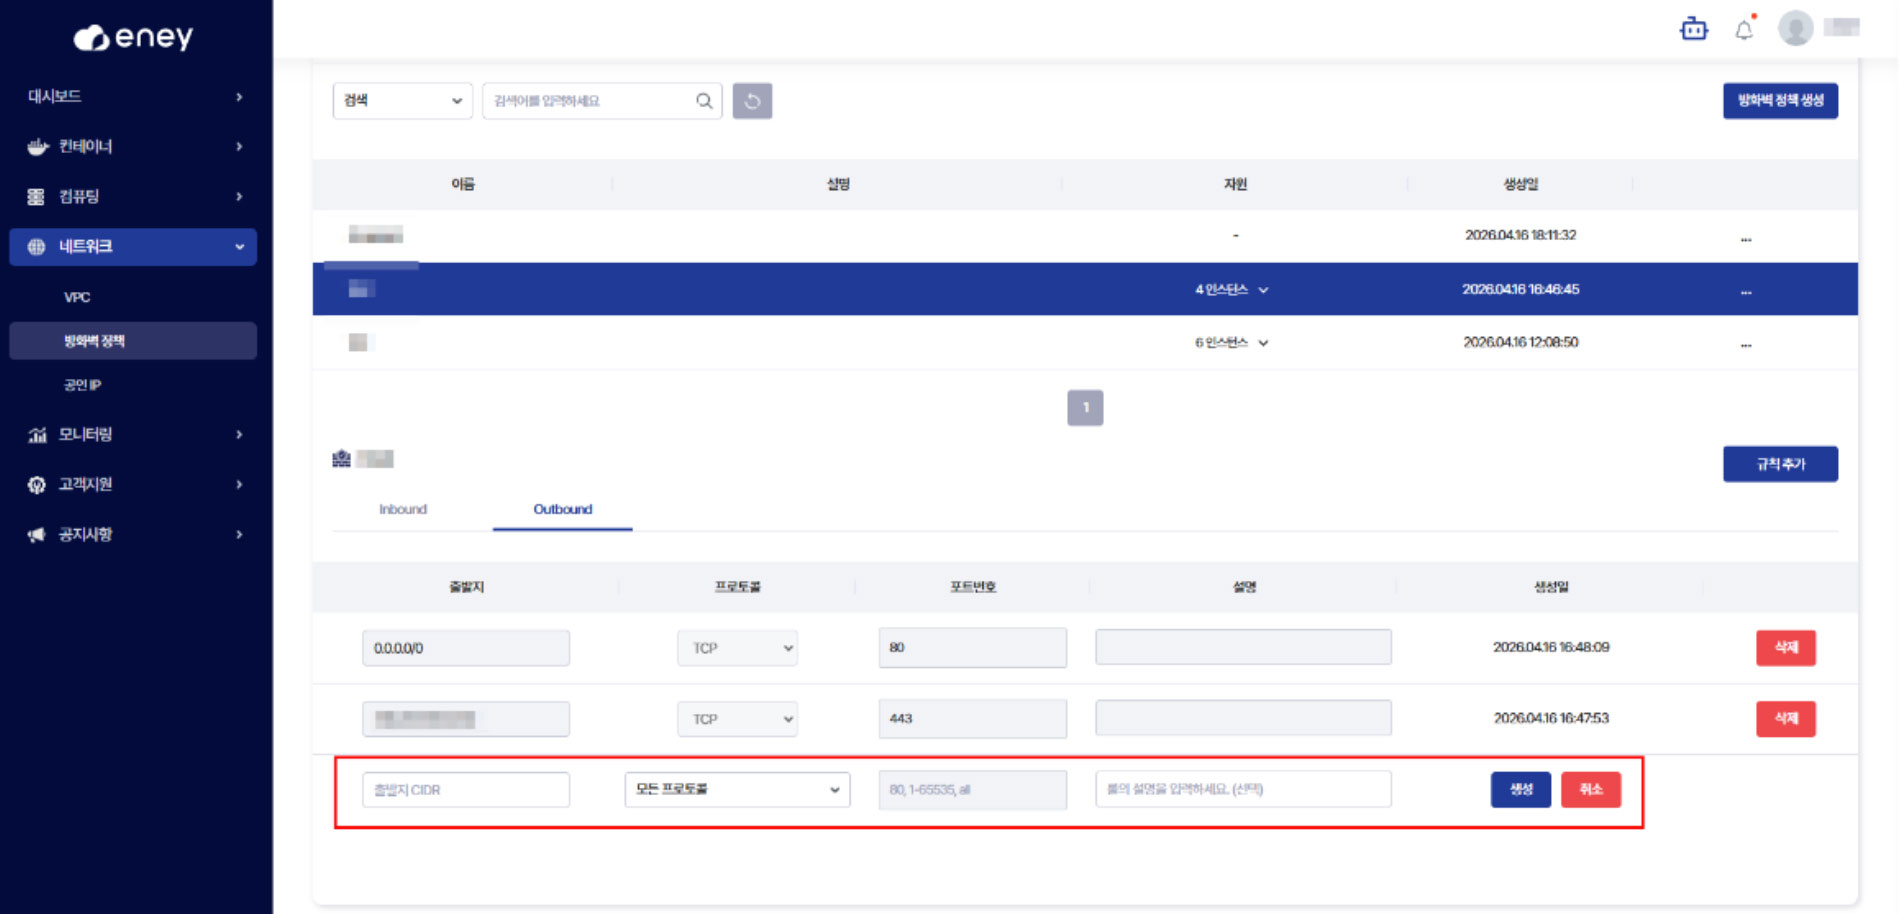
Inbound는 대상 자원으로 들어오는 통신, Outbound는 대상 자원에서 나가는 통신입니다. 주소 범위는 필요한 통신 상대에 한정합니다. 0.0.0.0/0은 모든 IPv4 주소 범위이므로 관리 접속에 사용할 때 특히 주의하세요.
프로토콜 선택에 따라 포트 입력의 적용 여부가 달라질 수 있습니다. 화면의 입력 예시와 검증 결과에 맞춰 작성하고, 여러 포트를 열어야 한다면 의도한 규칙이 각각 반영되었는지 확인합니다.
| 목적 | 구성 원칙 |
|---|---|
| SSH 관리 | 필요한 관리자 주소와 관리 포트만 허용 |
| 웹 서비스 | 실제 사용하는 웹 포트만 공개 |
| 데이터베이스 | 연결이 필요한 앱의 범위로 제한 |
허용한 경로의 연결 성공과 허용하지 않은 경로의 차단을 함께 확인합니다. 변경 전 규칙을 기록해 복구할 수 있게 하고, 유일한 관리 접속 경로를 잃지 않도록 변경 순서를 계획합니다.
관련 문서: 웹서비스 문제 해결, 보안 모니터링